
Wie aan ISO 27001 of NEN 7510 werkt, denkt eerst aan techniek: toegangsbeheer, back-ups, logging, encryptie. Maar een flink deel van beide normen gaat over iets heel anders: over de partijen aan wie je werk uitbesteedt, en dus over je contracten.
Dat onderdeel wordt vaak als laatste opgepakt en levert bij de audit de meeste bevindingen op. In dit artikel: wat de normen precies vragen, wat een auditor komt controleren, en hoe je het aantoonbaar maakt zonder een apart project.
Dit artikel gaat over wat de normen van jouw contractbeheer vragen. Het is geen certificeringsadvies en geen uitspraak over de certificering van welke leverancier dan ook.
Waarom leveranciers zo'n groot onderdeel zijn
De redenering achter beide normen is simpel: informatie die jij beheert kan net zo goed bij een derde partij staan. Je hostingpartij, je salarisadministratie, je onderhoudsleverancier met toegang tot je netwerk. Beveilig je je eigen systemen perfect maar laat je een leverancier ongecontroleerd meekijken, dan is de keten alsnog zo sterk als de zwakste schakel.
Daarom stellen de normen eisen aan de hele relatie met die leverancier: van selectie, via het contract, tot beëindiging.
Wat ISO 27001 vraagt
In de bijlage van ISO 27001 staat een groep beheersmaatregelen over leveranciersrelaties. Vertaald naar de praktijk komen die neer op vier vragen:
| Vraag van de auditor | Wat je moet kunnen laten zien |
|---|---|
| Heb je beleid voor leveranciersrelaties? | Een vastgelegde aanpak: welke eisen stel je, wie beoordeelt, wie tekent af |
| Staan de beveiligingseisen in de contracten? | De afspraken zelf, per leverancier, met de eisen erin opgenomen |
| Bewaak je de dienstverlening? | Bewijs dat je periodiek toetst, niet alleen bij de start |
| Beheers je de ICT-toeleveringsketen? | Inzicht in subleveranciers die ook bij je gegevens kunnen |
Die derde vraag is waar het meestal misgaat. Organisaties hebben de eisen keurig in het contract staan, maar kunnen niet aantonen dat er sinds de ondertekening ooit iemand naar gekeken heeft.
Wat NEN 7510 daaraan toevoegt
NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg. Hij volgt de structuur van ISO 27001, maar scherpt aan waar het om patiëntgegevens gaat.
Werk je in de zorg of lever je aan de zorg, dan komen daar een paar dingen bovenop:
- Strengere eisen aan toegang tot patiëntgegevens en aan de logging daarvan
- Expliciete aandacht voor continuïteit van zorg: wat gebeurt er als een leverancier uitvalt?
- Zwaardere eisen aan onderaanneming, omdat de keten hier gevoeliger ligt
Praktisch betekent dit dat je per leverancier moet kunnen aantonen welke gegevens hij kan zien en onder welke voorwaarden.
Wat een auditor concreet komt vragen
Uit de gesprekken die wij voeren, komen deze vragen het vaakst terug:
- Laat de lijst zien van leveranciers die toegang hebben tot informatie
- Toon per leverancier het contract met de beveiligingseisen erin
- Waar staat de bijbehorende verwerkersovereenkomst?
- Wanneer is deze leverancier voor het laatst beoordeeld, en door wie?
- Wat is de afgesproken opzegtermijn en wat gebeurt er met de data bij beëindiging?
- Welke subleveranciers zet deze partij in?
- Wie binnen jouw organisatie is eigenaar van deze relatie?
Merk op hoeveel van deze vragen niet over beveiliging gaan, maar over administratie. Een auditor toetst zelden of je encryptie deugt. Hij toetst of je kunt láten zien dat je in control bent.
Waar organisaties op vastlopen
De lijst bestaat niet. Er is geen actueel overzicht van leveranciers met toegang tot informatie. Hij wordt voor elke audit opnieuw met de hand samengesteld uit de crediteurenadministratie.
Contract en beoordeling leven gescheiden. Het contract staat in een map, de leveranciersbeoordeling in een spreadsheet, en de verwerkersovereenkomst in een mailbox. Bij de audit moet alles bij elkaar gezocht worden.
Er is geen eigenaar. "IT" of "inkoop" is geen eigenaar. Een auditor wil een naam.
De periodieke beoordeling staat nergens ingepland. Iedereen is het erover eens dat het jaarlijks moet, maar er is geen datum en geen herinnering, dus het gebeurt in de week voor de audit.
Hoe je het aantoonbaar maakt
De norm vraagt niet om een specifiek systeem. Hij vraagt om aantoonbaarheid: dat je kunt laten zien dat het is gebeurd, door wie, en wanneer.
Dat is precies wat een contractregister oplevert. In Looop leg je per leverancier vast welk contract er loopt, welk type het is en wanneer het afloopt. Daarbovenop:
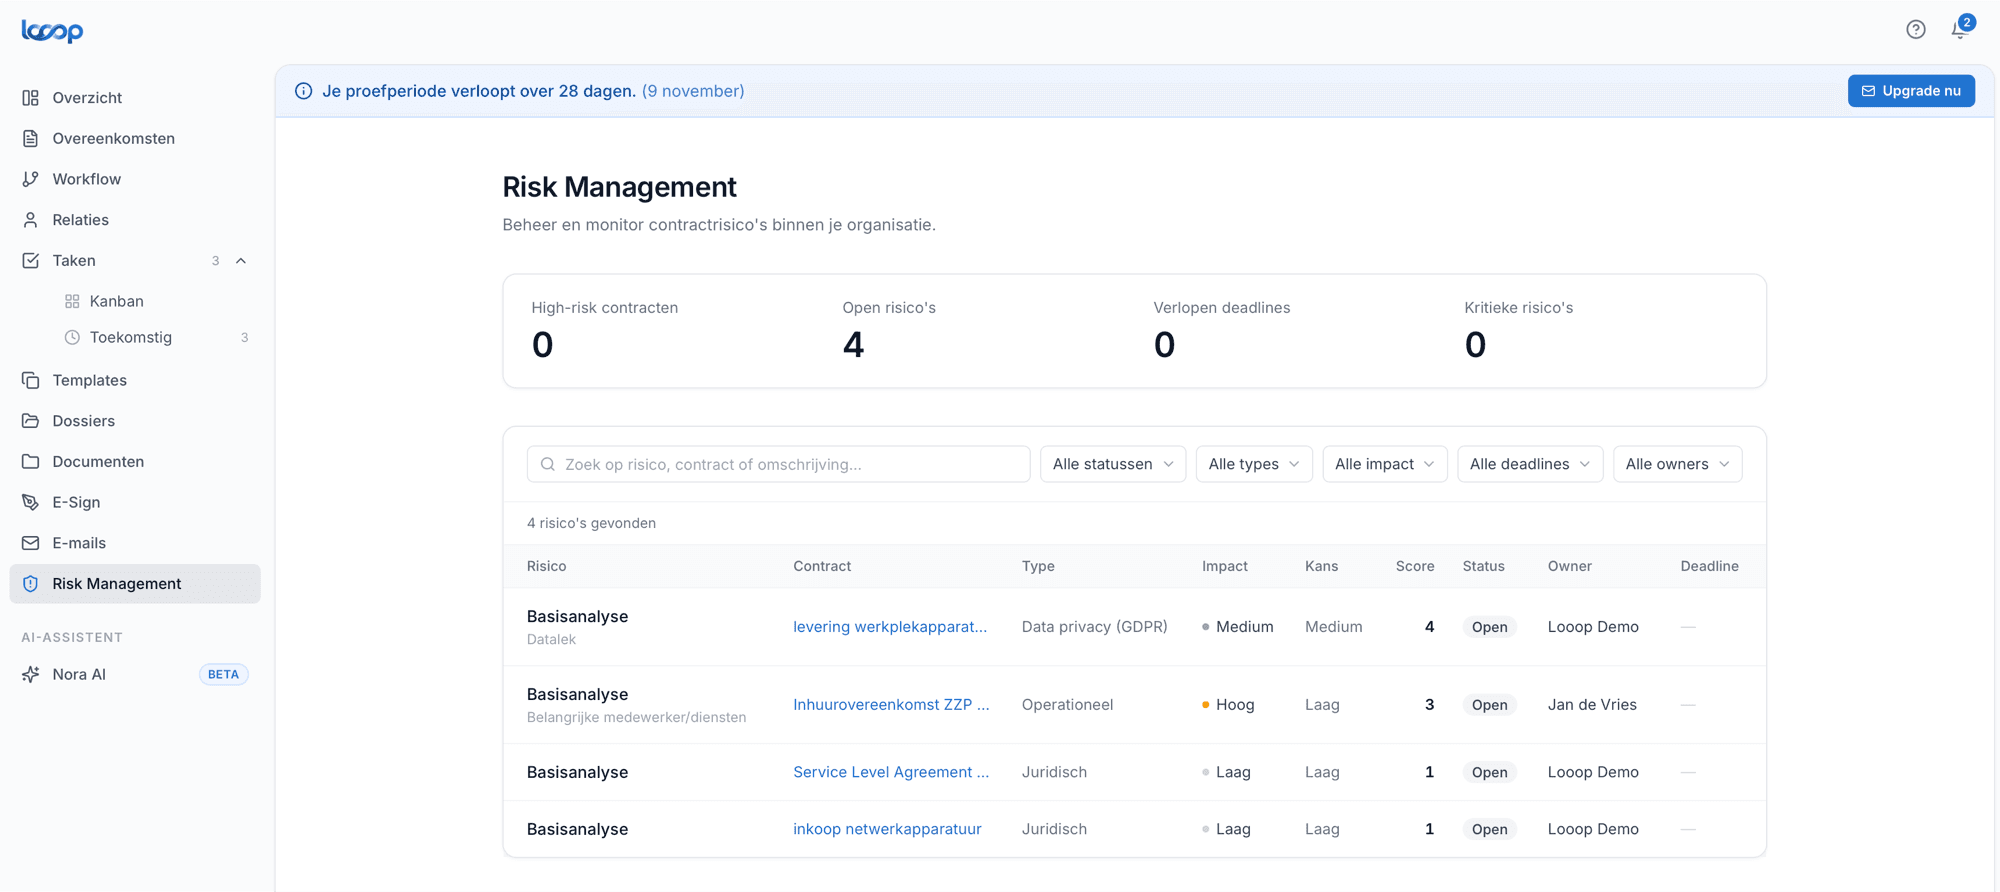
- Risico's bij het contract zelf: leg per leverancier vast wat het risico is, met impact, kans, eigenaar en beheersmaatregel. Dat is letterlijk wat de norm vraagt, en het staat bij de bron in plaats van in een losse risicomatrix.
- Taken met een eigenaar en een deadline: plan de jaarlijkse leveranciersbeoordeling in als terugkerende taak, per leverancier. Daarmee is "wanneer is dit voor het laatst beoordeeld" een vraag met een antwoord.
- Rechten per gebruiker: regel wie welke contracten mag zien, per afdeling, vestiging of contracttype. Voor NEN 7510 is dat geen luxe maar een eis.
- Rapportage: één overzicht van alle leverancierscontracten, hun status en wat er komend kwartaal afloopt. Dat is de lijst waar de auditor om vraagt.
- E-mailkoppeling: correspondentie over een leverancier komt bij het contract terecht in plaats van in iemands persoonlijke mailbox.
Hoe Looop zelf met je gegevens omgaat, lees je op de pagina's security en databeveiliging.
Begin bij de leveranciers met toegang tot je meest gevoelige informatie, niet bij de grootste facturen. Dat zijn vaak niet dezelfde partijen, en de norm kijkt naar informatie, niet naar bedragen.
Een werkbare volgorde
- Maak de lijst. Welke leveranciers hebben toegang tot informatie of systemen? Gebruik je contractadministratie als bron, niet je crediteuren.
- Koppel de documenten. Per leverancier: het contract, de verwerkersovereenkomst, en eventuele certificaten of assurancerapporten.
- Wijs eigenaren aan. Eén naam per leverancier.
- Registreer het risico. Wat kan er misgaan, hoe erg is dat, en wat doe je eraan?
- Plan de beoordeling in. Met een datum en een verantwoordelijke, niet als voornemen.
- Leg de einddatum en opzegtermijn vast, zodat je niet vastzit aan een leverancier die niet meer voldoet.
Dat laatste punt wordt onderschat: bij een leverancier die de toets niet doorstaat wil je kunnen opzeggen. Zonder zicht op je opzegtermijnen zit je er alsnog een jaar aan vast. Meer daarover in ons artikel over bewaartermijnen en contractafloop.
Werk je in de zorg? Lees dan ook contractbeheer in de zorg.
Verder lezen
Veelgestelde vragen
- Wat vraagt ISO 27001 over leveranciers?
- Beleid voor leveranciersrelaties, beveiligingseisen in de contracten, periodieke bewaking van de dienstverlening en inzicht in de ICT-toeleveringsketen. Vooral de bewaking kunnen organisaties vaak niet aantonen: de eisen staan in het contract, maar niemand heeft er sinds de ondertekening naar gekeken.
- Wat voegt NEN 7510 toe aan ISO 27001?
- NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg. Hij volgt ISO 27001, maar stelt strengere eisen aan toegang tot patiëntgegevens en de logging daarvan, aan de continuïteit van zorg als een leverancier uitvalt, en aan onderaanneming.
- Wat vraagt een auditor over je leverancierscontracten?
- Een lijst van leveranciers met toegang tot informatie, per leverancier het contract met beveiligingseisen en de verwerkersovereenkomst, wanneer de leverancier voor het laatst is beoordeeld, de opzegtermijn, de subleveranciers en een eigenaar met naam.