
Op 15 augustus 2026 is de Cyberbeveiligingswet in werking getreden: de Nederlandse uitwerking van de Europese NIS2-richtlijn. Duizenden organisaties in een groot aantal sectoren hebben er sindsdien direct mee te maken, zonder overgangstermijn.
Wat vaak over het hoofd wordt gezien: de wet stopt niet bij de eigen organisatie. Wie eronder valt, moet ook de risico's in de toeleveringsketen beheersen. En de plek waar je afspraken met leveranciers vastlegt, is het contract.
Dit artikel is een praktische handreiking voor je contractbeheer, geen juridisch advies. Of en hoe de Cyberbeveiligingswet op jouw organisatie van toepassing is, stem je af met je jurist, je security officer of de toezichthouder voor jouw sector.
Kort antwoord: valt je organisatie onder de Cyberbeveiligingswet, dan moet je kunnen laten zien dat je de beveiligingsrisico's bij je leveranciers beheerst. Leg daarvoor in de contracten met kritieke ICT-leveranciers afspraken vast over beveiligingsmaatregelen, het snel melden van incidenten, auditrechten, onderaannemers, kwetsbaarheden, continuïteit en exit, en het periodiek aanleveren van bewijs. Bewaak die afspraken daarna net zo actief als een opzegtermijn.
De Cyberbeveiligingswet in het kort
- Ingangsdatum: 15 augustus 2026, zonder overgangstermijn.
- Voor wie: organisaties in sectoren die als essentieel of belangrijk zijn aangemerkt, zoals energie, transport, zorg, digitale infrastructuur, ICT-dienstverlening, waterbeheer en delen van de industrie. Schattingen lopen uiteen, maar het gaat om duizenden organisaties.
- Zorgplicht: passende maatregelen om cyberrisico's te beheersen, uitdrukkelijk inclusief de toeleveringsketen.
- Meldplicht bij significante incidenten: een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindrapport binnen een maand.
- Bestuurders zijn verantwoordelijk voor het toezicht op de maatregelen.
- Toezicht door sectorale toezichthouders, die zowel proactief als na incidenten kunnen controleren.
Ook als je er zelf niet onder valt
Veel MKB-bedrijven vallen niet direct onder de wet. Maar zijn je klanten energiebedrijven, zorginstellingen, overheden of grote ICT-afnemers, dan krijg je hun eisen wel: in een aanbesteding, een vragenlijst of een addendum op je contract.
Voor leveranciers is de vraag dus niet alleen "vallen wij eronder?", maar ook: "kunnen wij aantonen wat onze klanten van ons vragen?"
Wat hoort er in een leverancierscontract?
Onderstaande afspraken komen in vrijwel elk NIS2-addendum terug. Gebruik de lijst om je bestaande contracten met kritieke ICT-leveranciers langs te lopen:
- Beveiligingsmaatregelen: welk niveau, aangetoond met bijvoorbeeld ISO 27001 of een gelijkwaardig kader
- Incidenten melden aan jou, snel genoeg om zelf binnen 24 uur te kunnen waarschuwen
- Medewerking bij de afhandeling en het eindrapport van een incident
- Auditrecht: mag je (of een onafhankelijke partij) de maatregelen controleren?
- Onderaannemers en subverwerkers: alleen met toestemming, en met dezelfde eisen
- Kwetsbaarheden en patches: binnen welke termijn worden ze verholpen?
- Continuïteit: back-up, herstel en wat er gebeurt als de leverancier uitvalt
- Exit: teruggave van data en medewerking aan de overstap naar een andere partij
- Periodiek bewijs aanleveren: certificaten, auditrapporten, pentestresultaten
- Wijzigingen melden die de beveiliging raken, zoals een overname of een nieuwe hostingpartij
Verwerkt de leverancier ook persoonsgegevens, dan overlappen deze afspraken deels met de verwerkersovereenkomst onder de AVG. Leg ze naast elkaar en voorkom tegenstrijdige termijnen. Zie verwerkersovereenkomst: wat moet erin volgens de AVG?.
De meldtermijn is de lastigste afspraak
Jij hebt 24 uur voor een vroegtijdige waarschuwing. Ligt het incident bij een leverancier, en meldt die het pas na twee dagen, dan haal je die termijn niet.
Spreek daarom een meldtermijn af die korter is dan je eigen termijn, bijvoorbeeld onverwijld en uiterlijk binnen enkele uren na ontdekking, met een vast contactpunt aan beide kanten. Leg ook vast welke informatie de leverancier minimaal aanlevert, zodat je melding niet stokt op ontbrekende gegevens.
Aanpak in vijf stappen
- Inventariseer je ICT-leveranciers. Welke leveranciers hebben toegang tot je systemen, data of netwerk? Gebruik daarvoor het stappenplan voor een contractinventarisatie.
- Bepaal welke kritiek zijn. Een leverancier is kritiek als een incident bij die partij jouw dienstverlening raakt. Breng het risico in kaart met een risicomatrix.
- Leg de contracten langs de checklist en noteer wat ontbreekt.
- Vul de gaten aan, met een addendum bij lopende contracten en standaardclausules voor nieuwe contracten.
- Bewaak het daarna actief. Certificaten verlopen, auditrapporten moeten jaarlijks worden aangeleverd, en leveranciers wisselen van onderaannemer. Wie dat niet bijhoudt, voldoet op papier maar niet in de praktijk.
Werk je al met ISO 27001 of NEN 7510? Dan ken je de leverancierseisen uit die normen; ze sluiten goed aan. Zie ISO 27001 en NEN 7510 in je contractbeheer.
Ketenbeheer in Looop
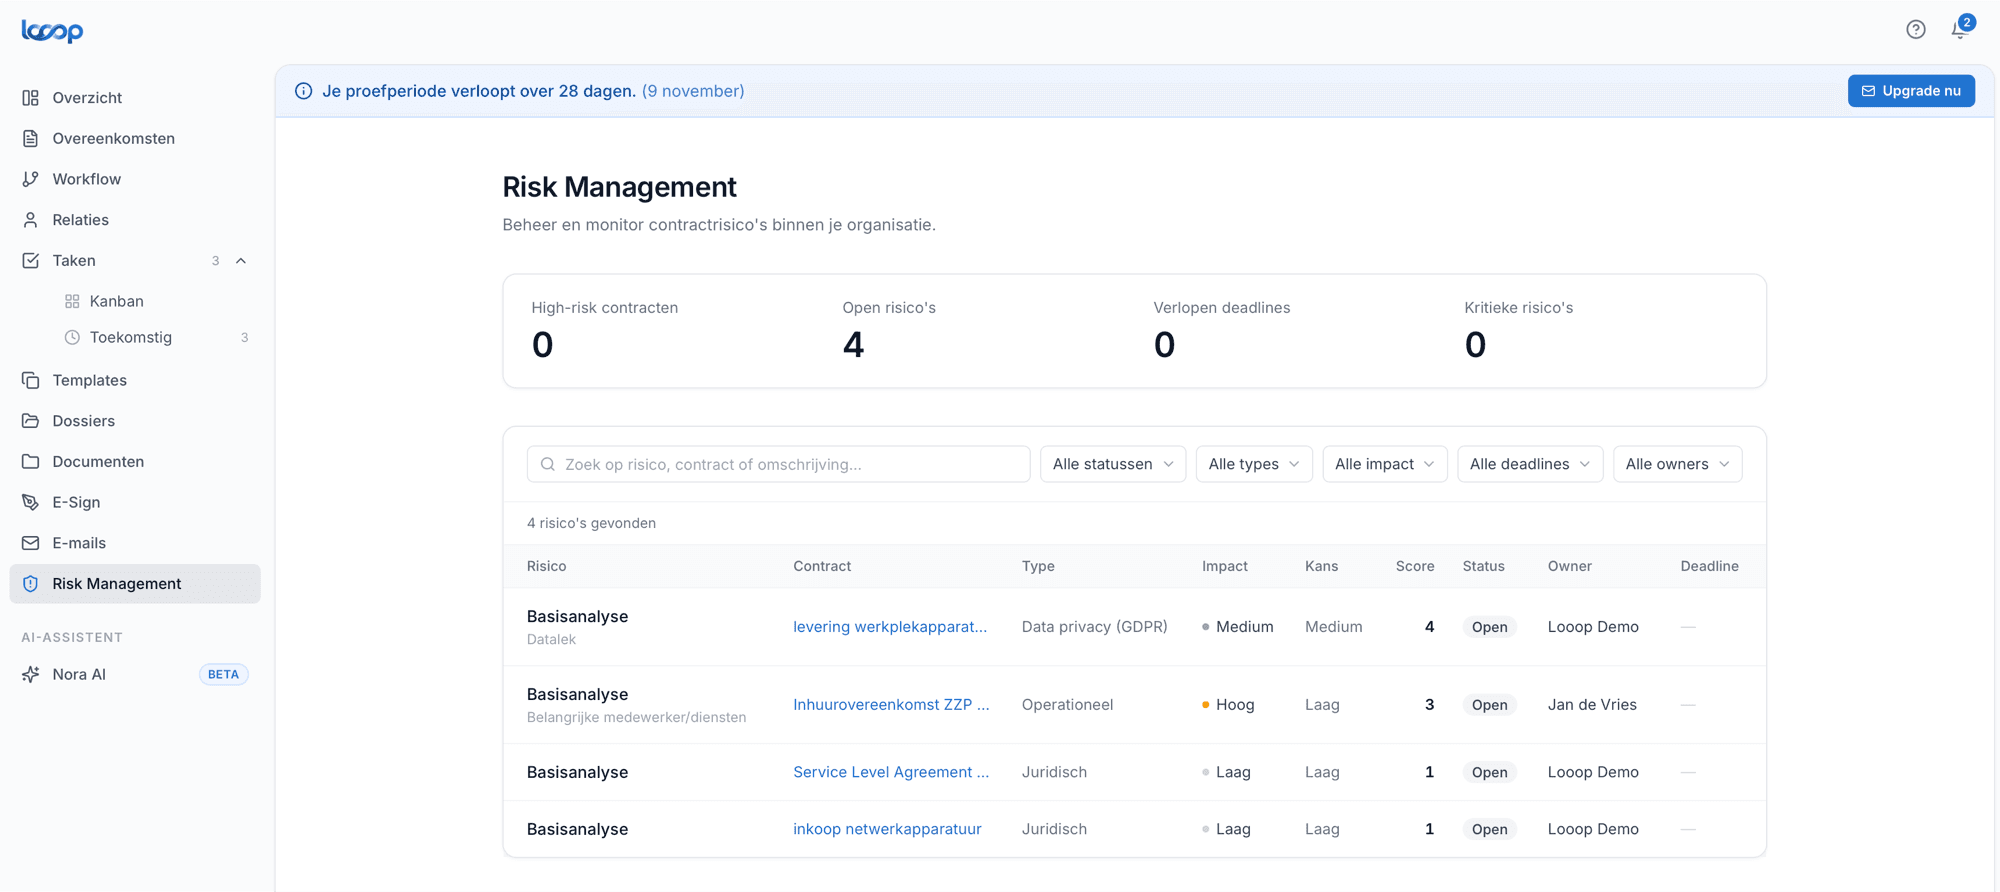
Contractbeheer en risicobeheer in één omgeving maken het bewaken van de keten een stuk eenvoudiger. In Looop:
- leg je risico's per leverancierscontract vast met type (bijvoorbeeld Compliance), kans, impact, eigenaar en reviewdatum, en markeer je ze als compliance-relevant;
- plan je taken voor het opvragen van certificaten en auditrapporten, op vaste data of ten opzichte van de start- of einddatum van het contract;
- bewaar je het addendum, de certificaten en de correspondentie bij het contract zelf, en koppel je mails over incidenten met de e-mailkoppeling;
- zie je in één overzicht welke leveranciers als hoog risico zijn gemarkeerd en welke deadlines verlopen.
En Looop zelf? Looop draait op ISO 27001-gecertificeerde infrastructuur, met dataopslag in Europa. Meer daarover op onze securitypagina.
Werk je in de financiële sector? Dan geldt naast of in plaats van NIS2 de Europese DORA-verordening, met eigen eisen aan ICT-contracten. Lees DORA en je ICT-contracten.
Bronnen
- Definitief: NIS2 Cyberbeveiligingswet treedt op 15 augustus 2026 in werking, Samen Digitaal Veilig
- Definitief: NIS2 Cyberbeveiligingswet start 15 augustus, ABN AMRO
Veelgestelde vragen
- Wanneer is de Cyberbeveiligingswet ingegaan?
- De Cyberbeveiligingswet, de Nederlandse uitwerking van de Europese NIS2-richtlijn, is op 15 augustus 2026 in werking getreden, zonder overgangstermijn.
- Wat betekent de Cyberbeveiligingswet voor leveranciers?
- Organisaties die onder de wet vallen, moeten ook de risico's in hun toeleveringsketen beheersen. Ze stellen daarom beveiligingseisen aan hun leveranciers, vaak via de contracten. Ook als je zelf niet onder de wet valt, kun je als leverancier dus met die eisen te maken krijgen.
- Wat zijn de meldtermijnen onder NIS2?
- Een significant incident meld je in drie stappen: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindrapport binnen een maand. Spreek met je leveranciers af dat zij incidenten aan jou snel genoeg melden om die termijnen te halen.
- Welke afspraken horen in een leverancierscontract onder NIS2?
- Afspraken over beveiligingsmaatregelen, het melden van incidenten, auditrechten, onderaannemers, het verhelpen van kwetsbaarheden, continuïteit en exit, en het periodiek aanleveren van bewijs zoals certificaten of auditrapporten.